Um site WordPress pode estar funcionando normalmente para seus visitantes e, ao mesmo tempo, ter centenas de páginas fraudulentas sendo criadas nos bastidores.
Foi exatamente o que identificamos recentemente em um caso real na H3 Digital.
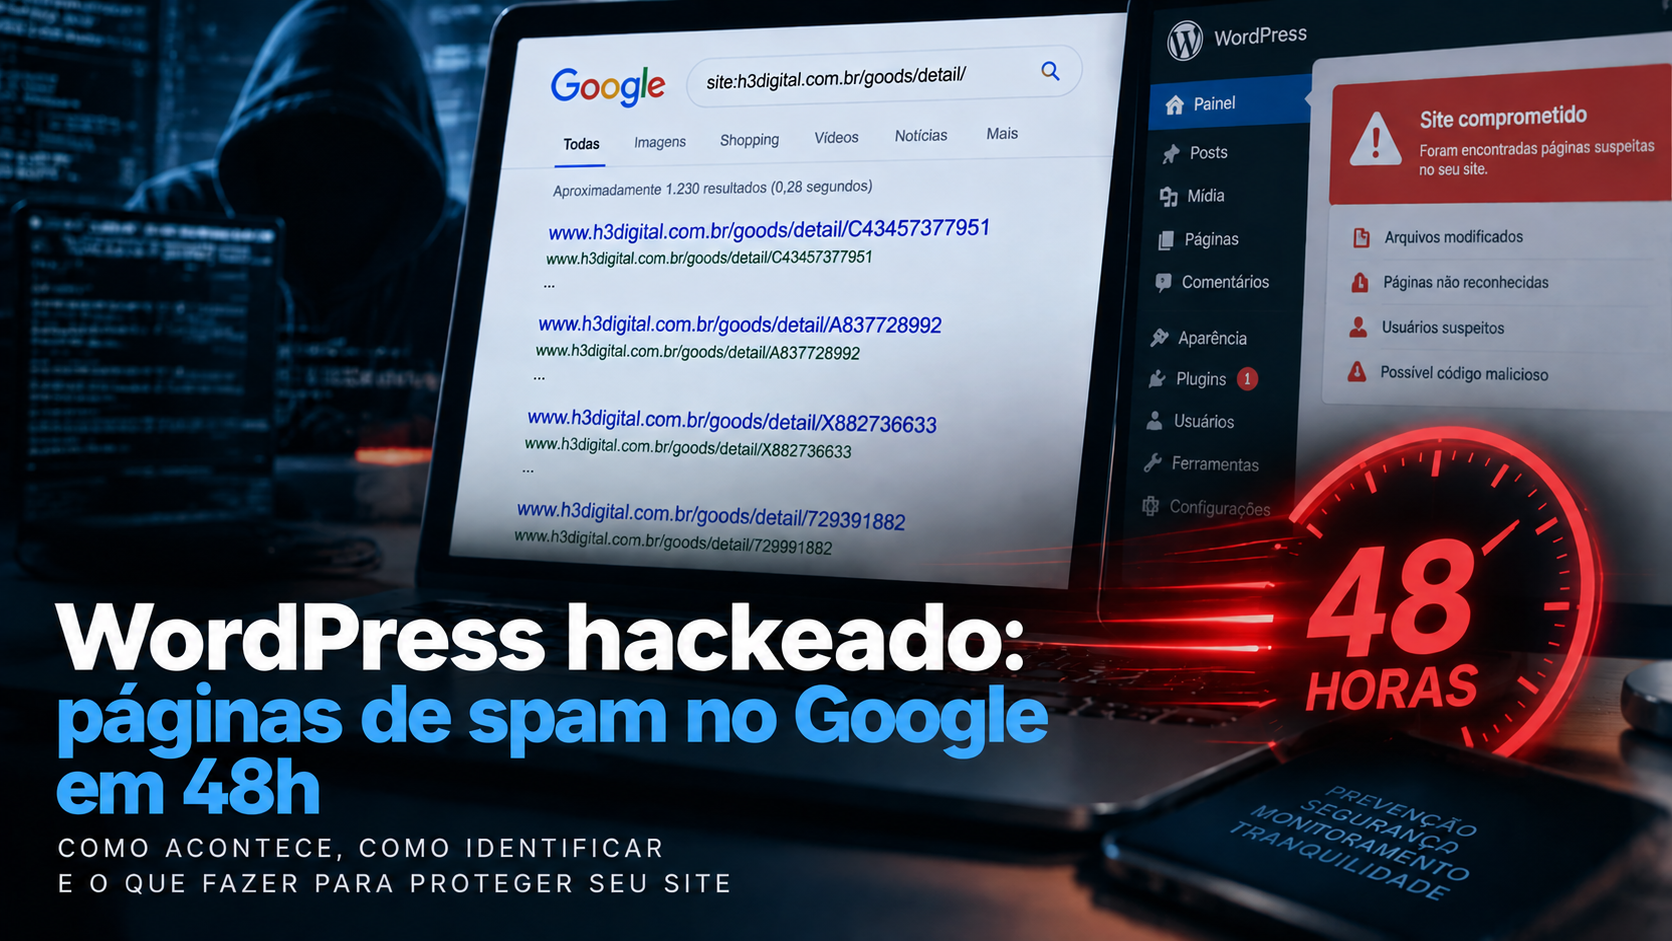
Em um período inferior a 48 horas, uma invasão conseguiu gerar diversas URLs que não faziam parte do site original. O mais preocupante é que o Google rapidamente encontrou algumas dessas páginas e começou a exibi-las nos resultados de pesquisa.
O caso mostra que recuperar os arquivos de um site invadido é apenas uma parte do trabalho. Depois da remoção da ameaça, ainda pode existir um segundo problema: o que o invasor deixou indexado no Google.
O que aconteceu com o WordPress?
Após identificarmos comportamento anormal no site, encontramos páginas que jamais haviam sido criadas pela equipe responsável pelo conteúdo.
Elas seguiam um padrão semelhante a:
/goods/detail/C43457377951
/goods/detail/XXXXXXXXXXX
/goods/detail/XXXXXXXXXXX
Esses endereços não pertenciam à estrutura normal do site.
Tratava-se de conteúdo criado durante uma invasão ao WordPress.
Depois da identificação do problema, os arquivos comprometidos foram corrigidos e o site recuperado.
Porém, havia outra questão.
O Google já havia encontrado as páginas.
Em menos de 48 horas, o conteúdo já estava no Google
Esse foi um dos aspectos que mais chamou nossa atenção durante a análise.
Entre a invasão, a criação das páginas fraudulentas e a identificação do problema passaram-se menos de 48 horas.
Mesmo nesse curto intervalo, URLs criadas pelo invasor já haviam começado a aparecer nos dados do Google Search Console.
Na análise realizada posteriormente, identificamos 147 URLs relacionadas ao padrão utilizado pelo ataque.
Algumas chegaram inclusive a aparecer em boas posições para determinadas consultas.
Isso demonstra como mecanismos automatizados conseguem explorar rapidamente um site comprometido.
Também reforça uma questão importante:
Eliminar o código malicioso não significa necessariamente que todos os efeitos da invasão desapareceram.
O Google pode continuar conhecendo e tentando acessar aquelas URLs durante algum tempo.
Por que hackers criam páginas dentro de sites legítimos?
Um dos objetivos desse tipo de ataque pode ser utilizar a reputação e a presença digital de um domínio legítimo para publicar conteúdo que não pertence ao proprietário do site.
Imagine uma empresa que mantém seu domínio há anos, produz conteúdo e possui páginas indexadas pelo Google.
Para um invasor, conseguir inserir milhares de páginas nesse domínio pode ser mais interessante do que começar um site completamente novo.
As páginas podem promover produtos, serviços, conteúdo fraudulento ou simplesmente direcionar visitantes e mecanismos de busca para outros destinos.
Em determinados ataques, o proprietário sequer percebe imediatamente o problema porque a página principal continua funcionando normalmente.
O que encontramos no Google Search Console
Depois de recuperar o WordPress, analisamos também os dados registrados pelo Google Search Console.
Encontramos URLs fraudulentas relacionadas ao padrão:
/goods/detail/
Ao analisar as consultas que fizeram essas páginas aparecerem nos resultados, ficou ainda mais evidente que se tratava de conteúdo estranho ao site.
Foram encontradas pesquisas em japonês, referências a produtos, códigos e termos sem qualquer relação com os serviços oferecidos pela H3 Digital.
Entre os dados analisados estavam consultas relacionadas a produtos e códigos específicos que nunca fizeram parte do conteúdo original do site.
Ou seja: não eram páginas antigas esquecidas. Eram páginas criadas pela invasão.
Algumas páginas chegaram às primeiras posições do Google
Outro detalhe interessante do caso foi observar algumas URLs aparecendo em posições muito altas para determinadas pesquisas.
À primeira vista, isso poderia parecer uma oportunidade de SEO.
Mas é necessário interpretar esses números corretamente.
Essas posições estavam associadas a um volume muito pequeno de impressões e praticamente nenhum tráfego relevante.
Além disso, as pesquisas não tinham relação com tecnologia, criação de sites, marketing digital, SEO ou qualquer outro serviço oferecido pela H3 Digital.
Portanto, simplesmente redirecionar todas essas URLs para páginas comerciais do site com a intenção de “aproveitar o ranking” não seria uma estratégia adequada.
Devemos redirecionar páginas hackeadas com 301?
Essa é uma pergunta interessante.
Quando uma página legítima muda de endereço, um redirecionamento permanente 301 normalmente pode ser utilizado para informar aos navegadores e mecanismos de busca sobre a nova localização.
Por exemplo:
/artigo-antigo/
↓
301
↓
/novo-artigo/
No caso de páginas criadas por uma invasão, a situação é diferente.
Se uma página sobre um produto inexistente foi criada pelo invasor, não existe necessariamente uma página equivalente no site legítimo.
Redirecionar centenas dessas URLs para a página inicial ou para um único artigo pode criar associações sem relevância entre conteúdos completamente diferentes.
Por isso, cada situação deve ser analisada.
404 ou 410: removendo os rastros da invasão
Depois que o conteúdo malicioso é eliminado, as URLs fraudulentas precisam deixar de entregar aquele conteúdo.
Uma possibilidade é retornar:
404 Not Found
Outra é:
410 Gone
O código 410 informa explicitamente que aquele recurso não está mais disponível.
No nosso caso, como conhecemos um padrão específico utilizado pelas páginas fraudulentas, é possível tratar todas as URLs daquele grupo.
Por exemplo:
/goods/detail/*
Em vez de deixar essas páginas sendo redirecionadas aleatoriamente ou continuarem respondendo de maneira incorreta, podemos configurar o servidor ou o WordPress para retornar o status apropriado.
Com o tempo, mecanismos de busca tendem a atualizar seus índices conforme voltam a rastrear essas URLs.
Recuperar o WordPress é apenas metade do trabalho
Um erro comum depois de uma invasão é verificar apenas se a página inicial voltou a funcionar.
Mas uma recuperação completa exige olhar além da aparência do site.
É importante verificar, entre outros pontos:
- arquivos alterados ou desconhecidos no WordPress;
- plugins e temas comprometidos ou desatualizados;
- usuários administrativos desconhecidos;
- tarefas agendadas e códigos suspeitos;
- banco de dados;
- páginas e posts criados indevidamente;
- arquivos dentro de wp-content/uploads;
- comportamento dos resultados no Google;
- URLs desconhecidas no Search Console;
- sitemap e arquivos relacionados ao rastreamento;
- possíveis vulnerabilidades que permitiram a invasão.
Também é fundamental descobrir como o invasor entrou. Caso contrário, simplesmente restaurar um backup pode colocar o site novamente na mesma condição de vulnerabilidade.
Restaurar um backup nem sempre resolve tudo
Backup é fundamental, mas precisa ser utilizado com cuidado.
Imagine que um site tenha sido comprometido há várias semanas e ninguém tenha percebido.
Restaurar um backup feito três dias atrás pode significar restaurar também arquivos que já estavam infectados.
Por outro lado, utilizar um backup muito antigo pode fazer a empresa perder páginas, configurações, atualizações e conteúdo legítimo criado recentemente.
A recuperação pode exigir comparar:
Arquivos atuais
+
Backup confiável
+
Banco de dados
+
Logs
+
Google Search Console
para determinar o melhor ponto de recuperação.
Foi justamente durante esse tipo de análise que conseguimos identificar o impacto das URLs fraudulentas no Google.
Como descobrir se seu WordPress possui páginas desconhecidas no Google
Existe uma verificação simples que qualquer proprietário de site pode fazer.
Pesquise no Google:
site:seudominio.com.br
Observe os resultados.
Se encontrar títulos em outros idiomas, produtos que sua empresa nunca comercializou, páginas de cassino, medicamentos, conteúdo adulto ou qualquer assunto completamente diferente do seu negócio, investigue imediatamente.
O Google Search Console também é uma ferramenta extremamente importante.
Dentro dos relatórios de desempenho e indexação é possível encontrar URLs que talvez nunca tenham sido vistas navegando normalmente pelo site.
Meu site está funcionando. Ainda assim posso ter sido invadido?
Sim.
Uma invasão não precisa necessariamente tirar o site do ar.
Em alguns ataques, manter o site original funcionando pode inclusive ajudar o invasor a permanecer despercebido.
O proprietário acessa:
www.empresa.com.br
e tudo parece normal.
Enquanto isso podem existir endereços como:
www.empresa.com.br/diretorio/pagina-fraudulenta
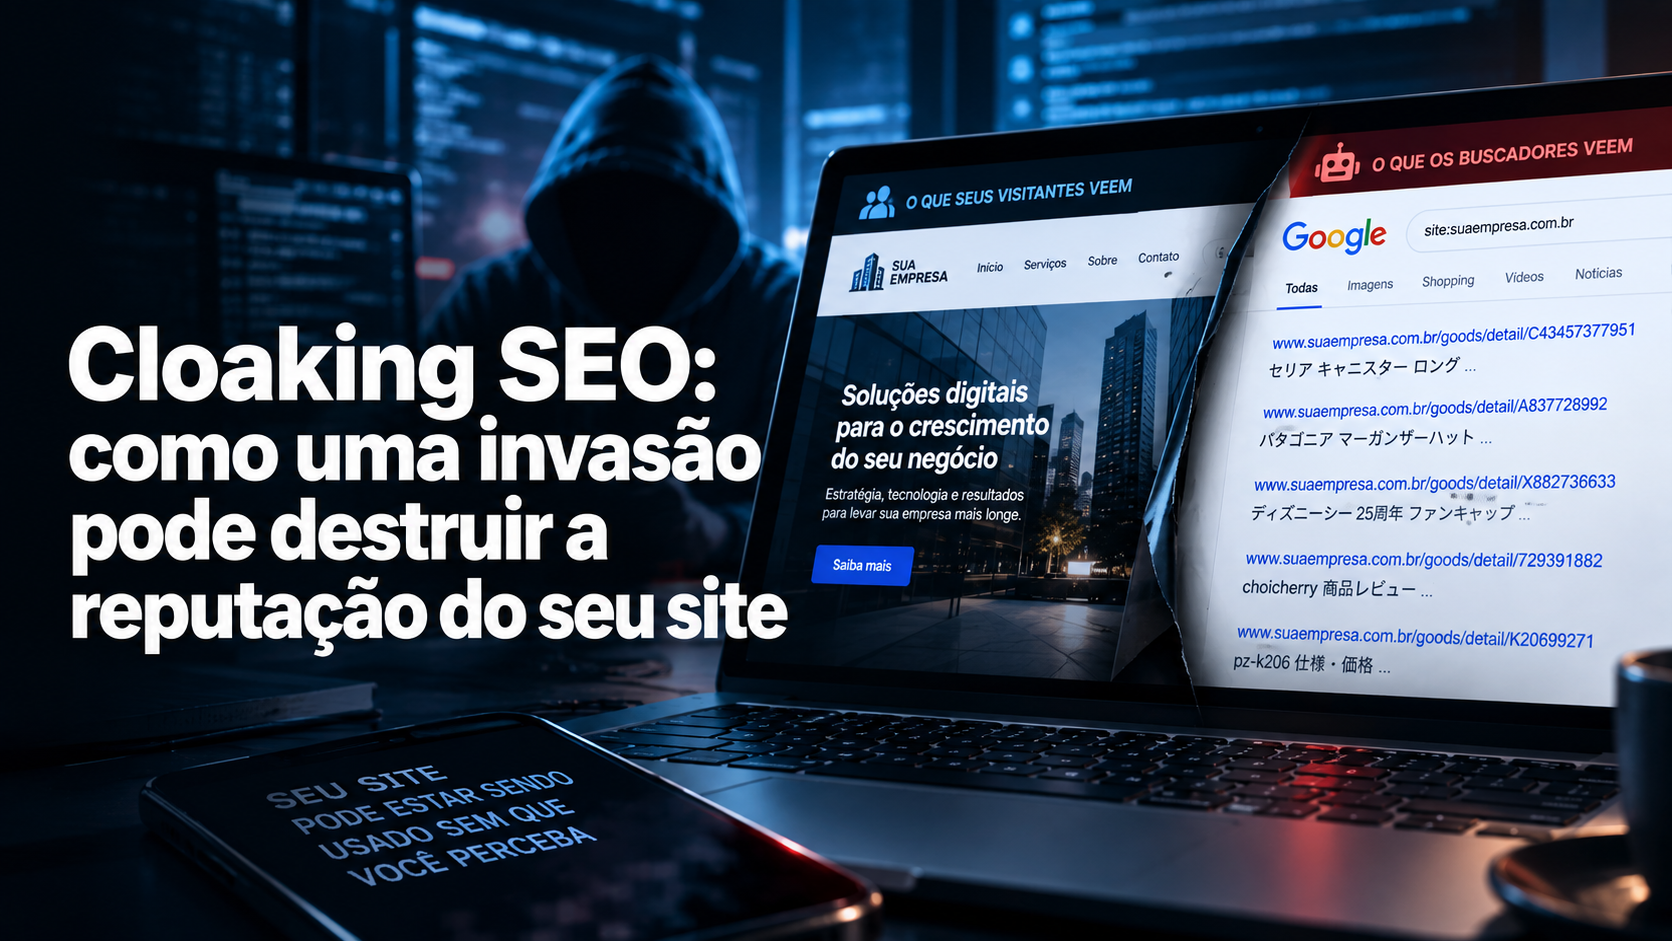
sendo apresentados exclusivamente a determinados visitantes ou mecanismos de busca.
Por isso, segurança de WordPress não deve ser avaliada apenas verificando se a página inicial abre corretamente.
O que aprendemos com esse caso?
O principal aprendizado foi a velocidade.
Menos de 48 horas foram suficientes para que páginas criadas durante uma invasão começassem a deixar rastros nos mecanismos de busca.
Isso significa que o tempo entre:
invasão → identificação → correção
faz diferença.
Quanto mais tempo um site comprometido permanece disponível, maior pode ser o volume de páginas criadas, rastreadas e eventualmente indexadas.
Também ficou evidente que uma recuperação adequada precisa considerar três ambientes diferentes:
Servidor → WordPress → Google
Corrigir somente um deles pode deixar parte do problema sem tratamento.
Como reduzir o risco de uma nova invasão no WordPress
Nenhuma medida isolada garante segurança absoluta, mas algumas práticas reduzem significativamente a superfície de ataque.
Mantenha WordPress, plugins e temas atualizados. Remova plugins e temas que não são mais utilizados. Utilize senhas fortes e autenticação em dois fatores sempre que possível.
Também mantenha backups externos periódicos e não dependa exclusivamente de uma cópia armazenada no mesmo servidor do site.
Monitoramento, firewall, proteção contra malware e análise periódica dos arquivos também fazem parte de uma estratégia mais completa.
E, principalmente, acompanhe o Google Search Console.
Ele não é apenas uma ferramenta de SEO. Em situações como essa, pode fornecer sinais importantes de que algo estranho está acontecendo com o domínio.
Seu WordPress foi invadido ou está aparecendo com páginas estranhas no Google?
Se ao pesquisar sua empresa você encontrou páginas desconhecidas, títulos em outro idioma, produtos que nunca vendeu ou URLs que não reconhece, não basta simplesmente apagá-las.
É necessário investigar o WordPress, os arquivos, o banco de dados e o impacto que a invasão deixou nos mecanismos de busca.
A H3 Digital atua com desenvolvimento, manutenção, hospedagem e suporte a sites WordPress e pode auxiliar na identificação do problema, recuperação do ambiente e análise das páginas que permaneceram registradas nos mecanismos de busca.
H3 Digital — tecnologia e presença digital para empresas desde 1996.