O ataque invisível: como invasões de cloaking SEO podem destruir a reputação digital de uma empresa sem que ninguém perceba
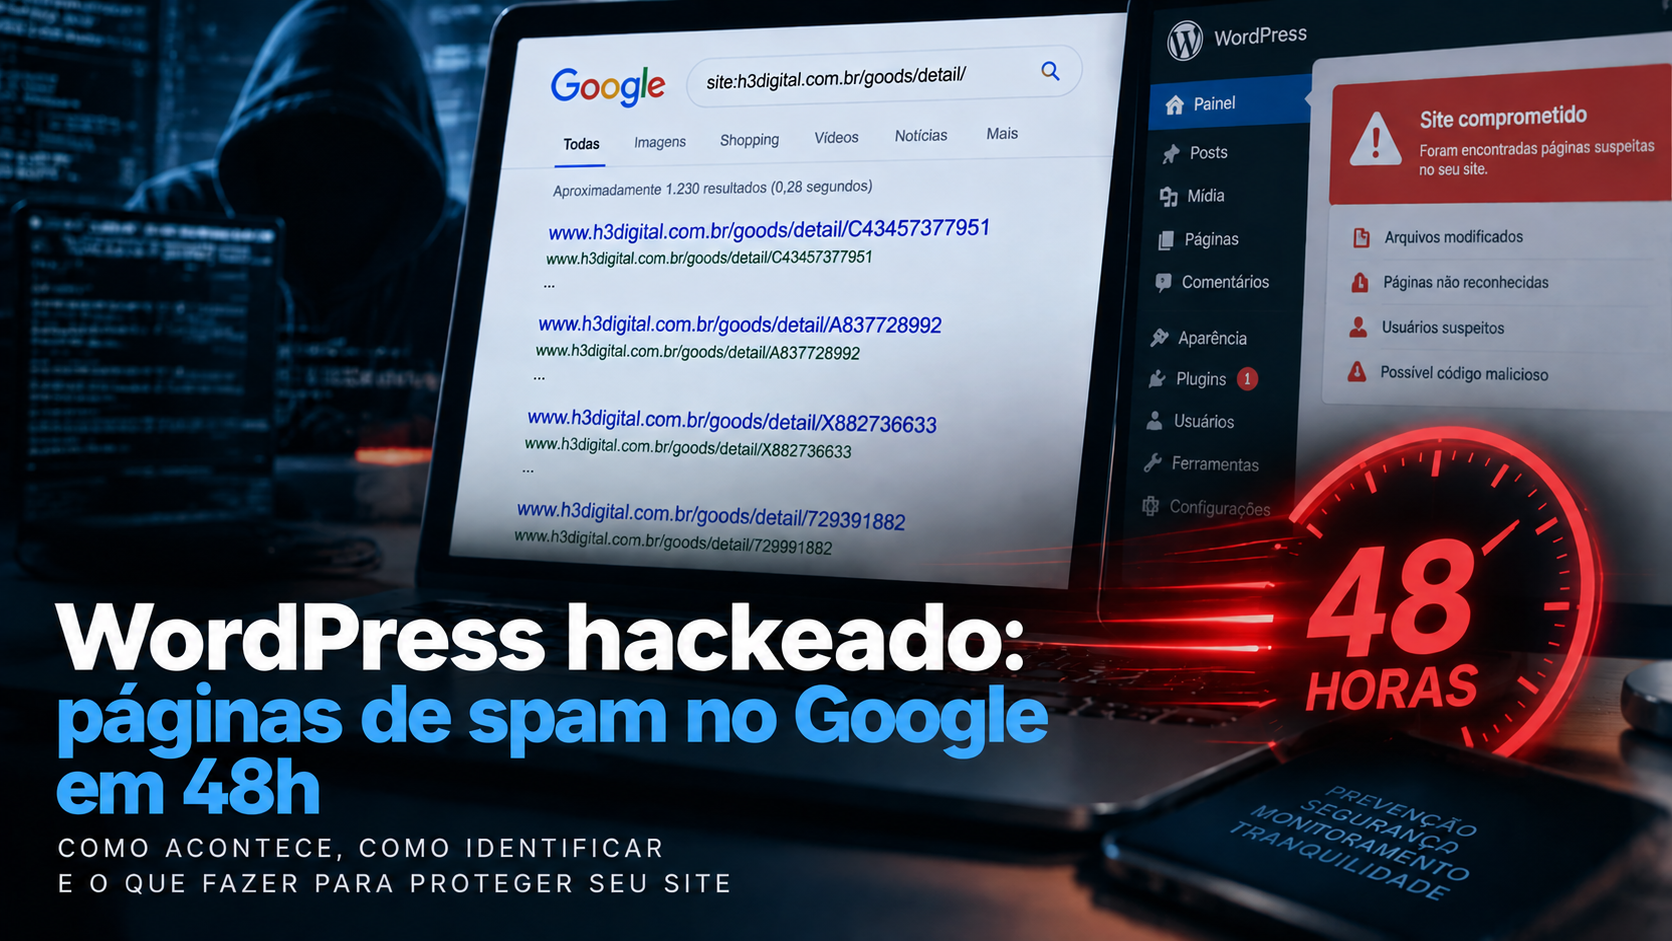
Imagine um cenário: seu site funciona perfeitamente. Os visitantes navegam sem nenhum problema, o formulário de contato envia normalmente, as páginas carregam rápido. Tudo parece em ordem. Enquanto isso, o Google está indexando centenas de páginas de cassino, farmácia ilegal e produtos falsificados — todas hospedadas no seu domínio, usando a autoridade que você construiu ao longo de anos.
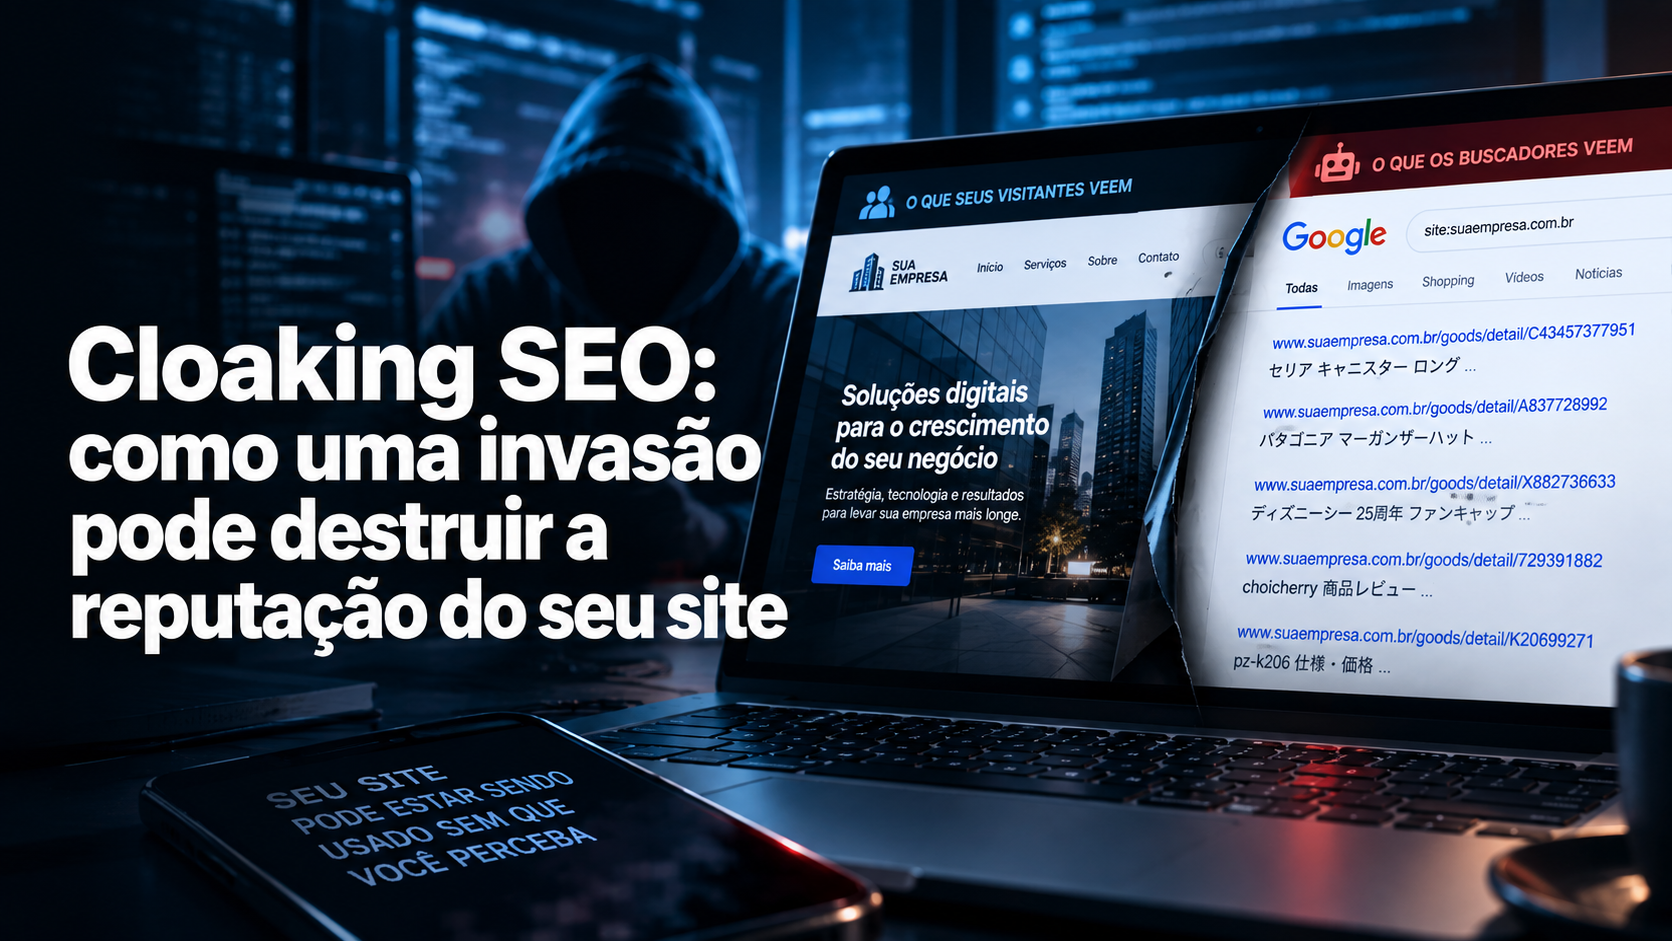
Esse é o funcionamento de um dos tipos de invasão mais perigosos e menos compreendidos do ecossistema WordPress: o cloaking de SEO com doorway pages. E o motivo de ser tão eficaz é justamente o motivo de ser tão difícil de detectar — ele foi projetado para ser invisível para quem visita o site.
Como funciona tecnicamente
Diferente de uma invasão “clássica” (desfiguração de página, ransomware, roubo de dados), esse tipo de ataque não quer ser notado. Ele se instala silenciosamente dentro dos arquivos core do WordPress e opera em múltiplas camadas de ofuscação para escapar de scanners de segurança automatizados.
Camada 1: Ofuscação do próprio código
O código malicioso raramente aparece como texto legível. Em vez de escrever diretamente base64_decode() — uma função que qualquer scanner de malware reconhece instantaneamente — o invasor monta o nome da função dinamicamente, concatenando pedaços de string:
php
$u = “ba”.”s”.”e”.”64″.”_d”.”ecod”.”e”; // resulta em “base64_decode”
Esse truque simples é suficiente para enganar boa parte das ferramentas de detecção baseadas em assinatura, que procuram a string literal e não a reconstroem em tempo de execução.
Camada 2: Cloaking baseado em User-Agent
Depois de decodificado, o payload real revela sua verdadeira função: um sistema que identifica se quem está acessando a página é um crawler de mecanismo de busca — via uma simples verificação de regex no cabeçalho User-Agent (googlebot|google|yahoo|bing|aol) — ou um visitante humano comum.
Se for um crawler, o script serve conteúdo completamente diferente: páginas HTML fabricadas, sitemaps XML falsos e até arquivos robots.txt gerados dinamicamente, tudo buscado de um servidor de comando e controle remoto. Se for um humano, o site funciona normalmente, como se nada estivesse acontecendo.
Camada 3: Persistência disfarçada de arquivo legítimo
O ataque geralmente sobrescreve arquivos essenciais do WordPress — como index.php, wp-blog-header.php ou wp-cron.php — que são carregados em praticamente toda requisição ao site. Ao final da execução maliciosa, o script ainda chama o carregamento normal do WordPress (require __DIR__.’/wp-blog-header.php’), garantindo que o site continue funcionando sem qualquer sintoma visível.
O resultado é um ataque que pode operar por semanas ou meses sem ser detectado, porque nenhuma das ferramentas de monitoramento mais básicas — e nenhum visitante humano — jamais vê o conteúdo malicioso.
Por que isso é mais perigoso do que parece
A maioria dos empresários associa “site hackeado” a sintomas óbvios: página fora do ar, redirecionamento estranho, tela azul de aviso do navegador. O cloaking de SEO não produz nenhum desses sinais. Os danos reais aparecem em outro lugar:
- Perda de posicionamento no Google. Quando o buscador identifica conteúdo de spam associado a um domínio, a resposta padrão inclui a aplicação de ações manuais que derrubam drasticamente o ranking de todas as páginas do site — inclusive as legítimas.
- Indexação de páginas de spam sob o seu domínio. É possível que buscas simples como site:seudominio.com.br combinadas com termos como “cassino” ou “réplica” já retornem dezenas ou centenas de páginas fabricadas pelo invasor, visíveis publicamente para qualquer pessoa — incluindo clientes e parceiros que pesquisarem sua empresa.
- Sinalização como site perigoso. Ferramentas como o Google Safe Browsing podem marcar o domínio como comprometido, fazendo com que o Chrome e outros navegadores exibam avisos vermelhos de “site perigoso” para qualquer visitante — inclusive os legítimos.
- Campanhas ativas e coordenadas. Esse tipo de infecção raramente é um evento isolado. Servidores de comando e controle com múltiplos domínios de fallback indicam operações organizadas, que costumam comprometer diversos arquivos simultaneamente e se espalhar lateralmente para outros sites hospedados na mesma conta.
- Custo de remediação alto. Diferente de restaurar um backup e seguir em frente, a limpeza completa exige auditoria de banco de dados (posts fantasma criados pelo malware), remoção manual de páginas já indexadas no Google Search Console, solicitação de revisão de segurança e monitoramento contínuo por semanas.
O verdadeiro custo para o negócio
Para uma empresa que depende de tráfego orgânico — a maioria dos pequenos e médios negócios digitais no Brasil —, os efeitos vão muito além do técnico:
- Queda de receita. Menos visibilidade no Google significa menos leads, menos vendas, menos contatos qualificados.
- Dano reputacional. Um cliente em potencial que pesquisa a empresa e se depara com resultados de spam ou um aviso de “site perigoso” dificilmente continuará a jornada de compra.
- Tempo de recuperação prolongado. Mesmo após a limpeza técnica, a reindexação e a remoção de ações manuais no Google podem levar semanas — tempo em que o negócio opera com visibilidade reduzida.
- Risco para outros ativos digitais. Se a mesma conta de hospedagem abriga e-mails corporativos, outros sites ou sistemas internos, a superfície de exposição aumenta proporcionalmente.
Por que a manutenção profissional deixa de ser opcional
A grande maioria desses ataques não explora vulnerabilidades exóticas — eles exploram negligência acumulada: plugins desatualizados, temas com falhas conhecidas publicadas há meses, senhas fracas ou reutilizadas, permissões de arquivo mal configuradas e ausência de monitoramento de integridade.
Uma rotina de manutenção profissional reduz drasticamente essa superfície de ataque através de práticas básicas, mas frequentemente ignoradas:
- Atualizações constantes de WordPress, temas e plugins, fechando vulnerabilidades assim que são corrigidas pelos desenvolvedores.
- Verificação de integridade de arquivos, comparando periodicamente os arquivos core do WordPress com o release oficial para detectar qualquer alteração não autorizada.
- Autenticação reforçada, com autenticação de dois fatores e políticas de senha para todos os usuários administrativos.
- Backups automatizados e testados, permitindo reverter para um estado limpo rapidamente, sem depender de limpeza manual sob pressão.
- Monitoramento contínuo, com alertas automáticos diante de qualquer alteração inesperada em arquivos sensíveis.
- Isolamento de contas de hospedagem, evitando que múltiplos sites compartilhem o mesmo ambiente e, consequentemente, o mesmo risco.
Conclusão
Sites comprometidos com técnicas de cloaking são um lembrete de que segurança digital não é um projeto pontual — é um processo contínuo. O fato de um site “parecer” estar funcionando normalmente não é garantia nenhuma de que está seguro; pelo contrário, os ataques mais sofisticados são desenhados exatamente para não parecerem nada.
Investir em manutenção profissional não é um custo adicional — é a diferença entre identificar e neutralizar uma ameaça em horas, ou descobrir meses depois que o próprio domínio virou ferramenta para promover spam, com danos de reputação e receita que levam muito mais tempo para reverter do que para acontecer.